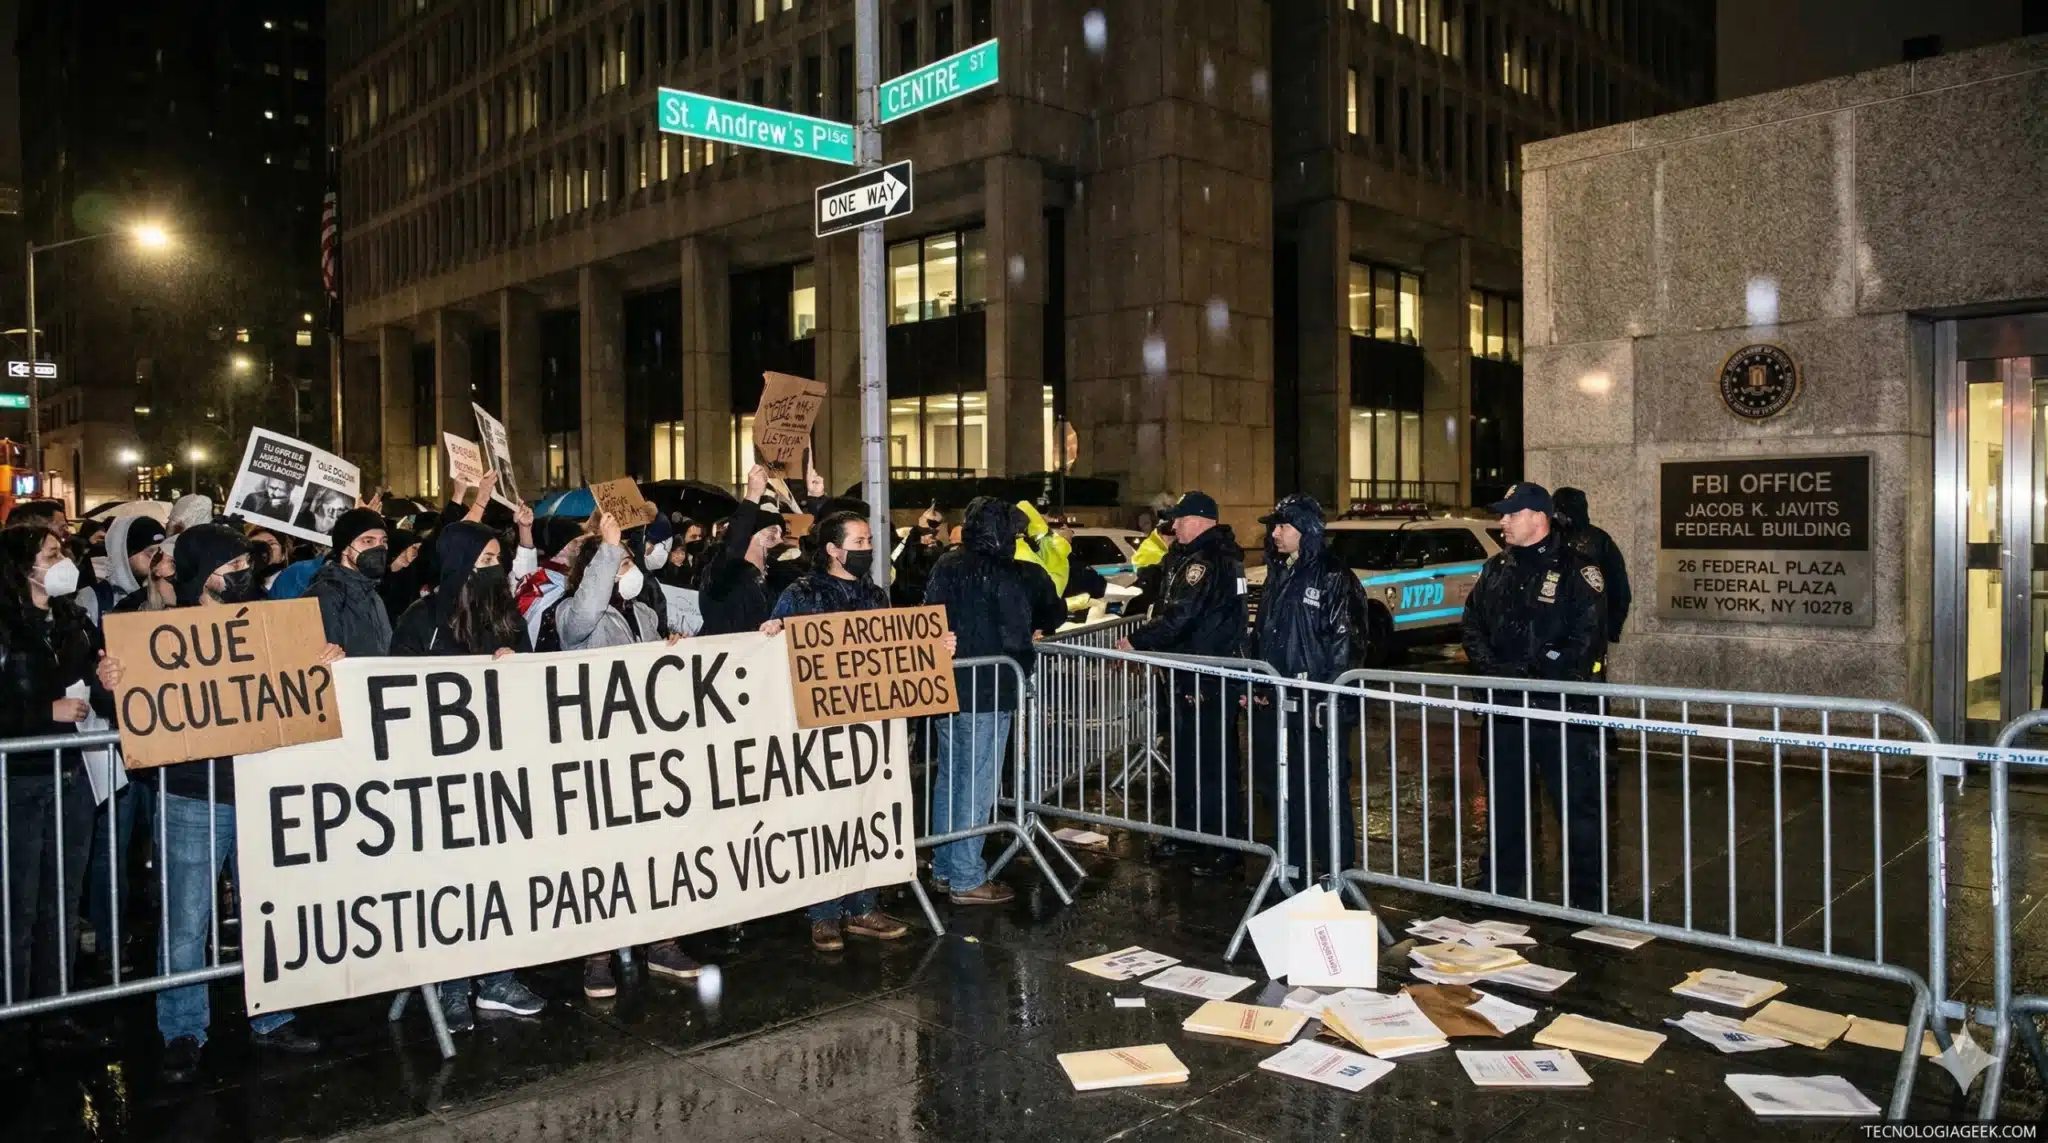
Un pirata informático logró vulnerar la infraestructura digital de la oficina de campo del FBI en Nueva York, accediendo a documentos confidenciales de la investigación sobre Jeffrey Epstein. Aunque la agencia ha calificado la intrusión como un incidente aislado y asegura haber reforzado sus redes, la revelación de que el acceso ocurrió inicialmente hace tres años pone en tela de juicio la capacidad de resguardo de uno de los archivos más sensibles y con mayor potencial de repercusión política a nivel global.
El compromiso técnico de los servidores en la oficina de Nueva York
La intrusión en los sistemas del Departamento de Justicia ha expuesto datos críticos que vinculan a figuras de alto perfil con la red de Epstein. Se ha constatado que el atacante, cuya identidad y origen extranjero han comenzado a emerger recientemente, logró navegar por la red interna durante un periodo prolongado antes de ser detectado. A diferencia de las bases de datos centrales en Washington, las oficinas regionales suelen presentar configuraciones de red que, en manos de un actor con capacidades de nivel estatal, pueden convertirse en puntos de entrada vulnerables.
Este evento no se limita a un acto de simple curiosidad informática; la información sustraída posee un valor estratégico incalculable. La evidencia sugiere que estos archivos pueden ser utilizados como herramientas de extorsión o palanca política, dado el calibre de los nombres y nexos documentados en el caso. El FBI ha procedido a rectificar los accesos, pero la profundidad de la exfiltración de datos durante esos tres años de latencia sigue siendo el eje central de la auditoría forense actual.
La ola de renuncias y allanamientos que desató el caso Epstein en las élites globales
Las revelaciones de los archivos de Jeffrey Epstein causan la renuncia del CEO de DP World y allanamientos por corrupción en Noruega a Thorbjorn Jagland.
Factores de vulnerabilidad en la infraestructura de inteligencia
La vulneración de un servidor de esta magnitud responde a vectores de riesgo específicos dentro de la arquitectura de seguridad nacional de Estados Unidos:
- Valor estratégico del objetivo: Los archivos de Epstein son considerados "objetivos de alto valor" (HVT) por contener evidencia sobre la élite global, lo que atrae el interés de servicios de inteligencia extranjeros.
- Debilidad en terminales regionales: Existe una disparidad técnica entre los sistemas blindados de la sede central y los protocolos de acceso remoto en oficinas de campo, los cuales pueden ser más laxos o presentar configuraciones heredadas.
- Sofisticación del actor malicioso: El nivel de persistencia necesario para mantener el acceso sin ser detectado durante años apunta a un atacante con recursos técnicos avanzados, característicos de grupos de espionaje internacional.
Dinámica de respuesta y auditoría en la última semana
Tras la difusión del informe inicial por parte de agencias de noticias, el FBI ha intensificado la revisión de sus protocolos internos. En los últimos siete días, se han ejecutado auditorías de acceso masivas en todos los servidores regionales para identificar posibles "puertas traseras" o backdoors que el atacante pudiera haber dejado instaladas para futuros ingresos.
La presión mediática ha generado una reactivación del interés público por el contenido de estos expedientes, aumentando la especulación sobre qué fragmentos de la investigación fueron efectivamente copiados. Internamente, la agencia ha iniciado un proceso de purga de credenciales comprometidas y una actualización de sus sistemas de detección de anomalías en el tráfico de datos salientes hacia servidores extranjeros.
Proyecciones de control de daños y seguimiento legislativo
Para la próxima semana, se prevé una fase de rendición de cuentas ante el Congreso de los Estados Unidos. Los comités de inteligencia han solicitado informes clasificados para determinar el alcance real de la pérdida de información y evaluar si la seguridad nacional se ha visto comprometida. Se espera que las audiencias se centren en la demora de tres años para identificar y reportar la brecha de seguridad.
Simultáneamente, diversas agencias de ciberseguridad mantendrán una vigilancia constante sobre la Dark Web y foros de filtraciones. Existe el riesgo inminente de que el atacante intente monetizar los archivos o publicar fragmentos de manera selectiva para influir en la opinión pública. Como medida de mitigación, el FBI aplicará restricciones de acceso de "confianza cero", limitando físicamente el número de terminales desde las cuales se pueden consultar archivos de alta sensibilidad.
Mapa de impacto: Sectores beneficiados y figuras en riesgo
El acceso no autorizado a estos expedientes genera una serie de repercusiones directas en distintos niveles de la sociedad y el gobierno:
Postura de Sheinbaum ante el caso Epstein que involucra a mexicanos

Postura de Claudia Sheinbaum sobre la colaboración de México en el caso Jeffrey Epstein si EE. UU. lo solicita. Implicación de mexicanos tras archivos de 2026.
Fortalezas y desafíos en la protección de datos críticos
Aunque la detección fue tardía, la capacidad del FBI para finalmente restringir al actor malicioso demuestra que los mecanismos de monitoreo, una vez activados, lograron detener la fuga continua de datos. No obstante, el desafío reside en la latencia de la notificación; el desfase temporal entre la intrusión y su divulgación alimenta teorías de conspiración y erosiona la confianza en la custodia estatal de evidencia criminal sensible.
La transparencia judicial, impulsada por la revisión de documentos del Departamento de Justicia, es un factor a favor para la mejora de los sistemas de seguridad, permitiendo identificar errores estructurales en la gestión de archivos digitales que no deben repetirse en futuras investigaciones de alto impacto.
Recomendaciones para la integridad de sistemas de inteligencia
Se recomienda la implementación de capas de cifrado de extremo a extremo que garanticen que, incluso en caso de una intrusión exitosa, los datos resulten ilegibles para el atacante. La migración hacia una arquitectura de "Confianza Cero" (Zero Trust) es imperativa; bajo este modelo, ningún dispositivo o usuario goza de acceso automático a archivos críticos, independientemente de su ubicación dentro de la red.
Asimismo, es vital realizar un seguimiento forense exhaustivo sobre la infraestructura utilizada por el pirata informático. El objetivo es determinar si, además de la sustracción de datos, existió una alteración de la evidencia original o la siembra de información falsa que pudiera viciar el proceso judicial en curso. La protección de la verdad documental es tan importante como la seguridad del servidor que la contiene.