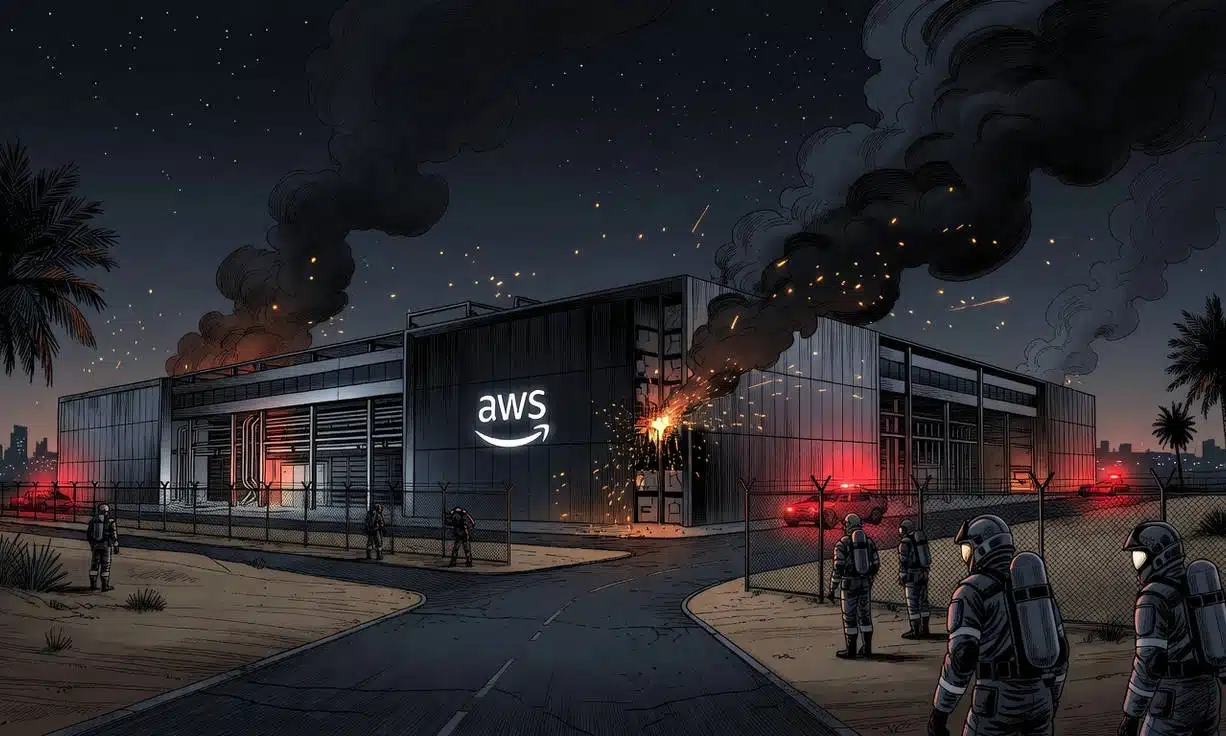
Los ataques con drones a centros de datos de Amazon Web Services (AWS) en los Emiratos Árabes Unidos y Baréin marcan un precedente histórico, transformando la "nube" de un concepto intangible a un objetivo físico directo en la escalada bélica de Medio Oriente. Este incidente ha provocado interrupciones masivas en servicios críticos a nivel regional.
Daños sin precedentes: El estado actual de la infraestructura AWS en el Golfo
A partir del 3 de marzo de 2026, Amazon ha confirmado el deterioro significativo de tres de sus instalaciones en el Golfo Pérsico. Se observa que dos centros de datos en los EAU sufrieron impactos directos de drones, mientras que una instalación en Baréin experimentó daños estructurales debido a una explosión cercana. Los servicios afectados incluyen componentes fundamentales como Amazon EC2, S3 y DynamoDB, lo que ha resultado en tasas de error elevadas y la caída total de aplicaciones que dependen de las regiones me-central-1 (EAU) y me-south-1 (Baréin).
Factores clave detrás de la escalada digital en Medio Oriente
La publicación identifica múltiples factores que han contribuido a esta situación crítica. Informes sugieren que las instalaciones de AWS podrían albergar cargas de trabajo de "doble uso", incluyendo operaciones logísticas o de inteligencia, lo que las convierte en objetivos militares estratégicos. La escalada de Irán, en respuesta a la "Operación Epic Fury", ha llevado al despliegue de enjambres de drones contra activos estadounidenses y de sus aliados en la región. Además, la alta concentración de centros de datos en zonas costeras del Golfo los hace intrínsecamente vulnerables a proyectiles de corto y mediano alcance. Finalmente, la profunda dependencia digital de economías como las de Dubái y Abu Dabi sobre la infraestructura de AWS amplifica drásticamente el impacto de cualquier ataque.
Cronología del impacto: Los últimos siete días de la crisis
La secuencia de eventos revela una rápida escalada y una evolución en la comunicación oficial. El 1 de marzo, se reportaron los primeros "incendios por objetos desconocidos" en centros de datos de EAU, inicialmente calificados por AWS como incidentes eléctricos. Sin embargo, el 2 de marzo, la compañía admitió que los daños fueron causados por drones, lo que resultó en la desconexión de las zonas de disponibilidad mec1-az2 y mec1-az3. Para el 3 de marzo, Amazon emitió una alerta global, recomendando a sus clientes migrar sus cargas de trabajo a regiones en Europa o Estados Unidos, ante la imposibilidad de una reparación rápida en la zona afectada.
Proyecciones inmediatas: El futuro a corto plazo de la región afectada
Para los próximos siete días, se anticipan varias acciones críticas. Equipos de ingeniería de AWS, bajo escolta de fuerzas de seguridad locales, intentarán acceder a las salas de servidores para evaluar la reversibilidad del daño, especialmente el causado por el agua de los sistemas de extinción. Se prevé una saturación significativa en las regiones de la nube en Virginia y Dublín, debido al flujo masivo de datos proveniente de Medio Oriente. En respuesta a la amenaza, se espera el refuerzo de la seguridad mediante la instalación de sistemas de defensa antiaérea tipo C-RAM alrededor de otros centros de datos críticos en la región.
Análisis estratégico: Oportunidades y riesgos en la resiliencia de la nube
El incidente expone tanto las fortalezas inherentes al diseño de la nube como sus vulnerabilidades ante amenazas bélicas.
Por un lado, la resiliencia del software de la nube permite redirigir el tráfico a otras regiones del mundo de forma lógica, mitigando parte del impacto. Los protocolos de emergencia, como los sistemas de supresión de incendios, funcionaron eficazmente, evitando la destrucción total de los complejos. Además, AWS cuenta con equipos de respuesta a crisis y recuperación de desastres que se consideran entre los más avanzados a nivel global.
No obstante, las amenazas son considerables. El daño físico directo en hardware, como discos y CPUs, implica una pérdida de datos si no existen backups externos y redundantes. La interrupción de la cadena de suministro global, exacerbada por el conflicto, significa que la reposición de servidores especializados podría tardar meses. Lo más crítico es la potencial pérdida de confianza en el concepto de "seguridad en la nube", al quedar expuesta su vulnerabilidad ante ataques bélicos directos.
Implicaciones globales: La soberanía digital como cuestión de seguridad nacional
Este incidente representa el primer caso documentado en el que una "Zona de Disponibilidad" de un gigante tecnológico queda fuera de servicio por razones puramente balísticas. Históricamente, el diseño de los centros de datos se enfocaba en resistir desastres naturales como terremotos o inundaciones, no ataques de guerra simétrica. La caída de estos nodos no solo afecta a Amazon, sino también a bancos internacionales y sistemas de salud que operan en la región, subrayando que la soberanía digital es, hoy más que nunca, una cuestión de seguridad nacional.
Como se ha señalado por expertos en ciberseguridad tras el impacto en me-central-1, "Es el peor desastre regional en la historia de AWS. Por primera vez, el concepto de 'nube' chocó contra la realidad de un misil."
Estrategias de mitigación: Recomendaciones urgentes para la continuidad operativa
Ante la gravedad de la situación, se emiten recomendaciones claras para diversos actores:
- Para empresas en el Golfo: Se insta a activar de inmediato los planes de Disaster Recovery fuera de la zona de conflicto. La expectativa de una restauración local rápida es irreal; la recuperación será "prolongada".
- Para líderes de IT: La implementación de arquitecturas Multi-Región se vuelve obligatoria para datos críticos, evitando la dependencia de un solo hub geográfico.
- Para el sector público: Se recomienda establecer servidores locales soberanos (On-premise) para servicios de emergencia que no puedan permitirse la latencia de una nube transcontinental.